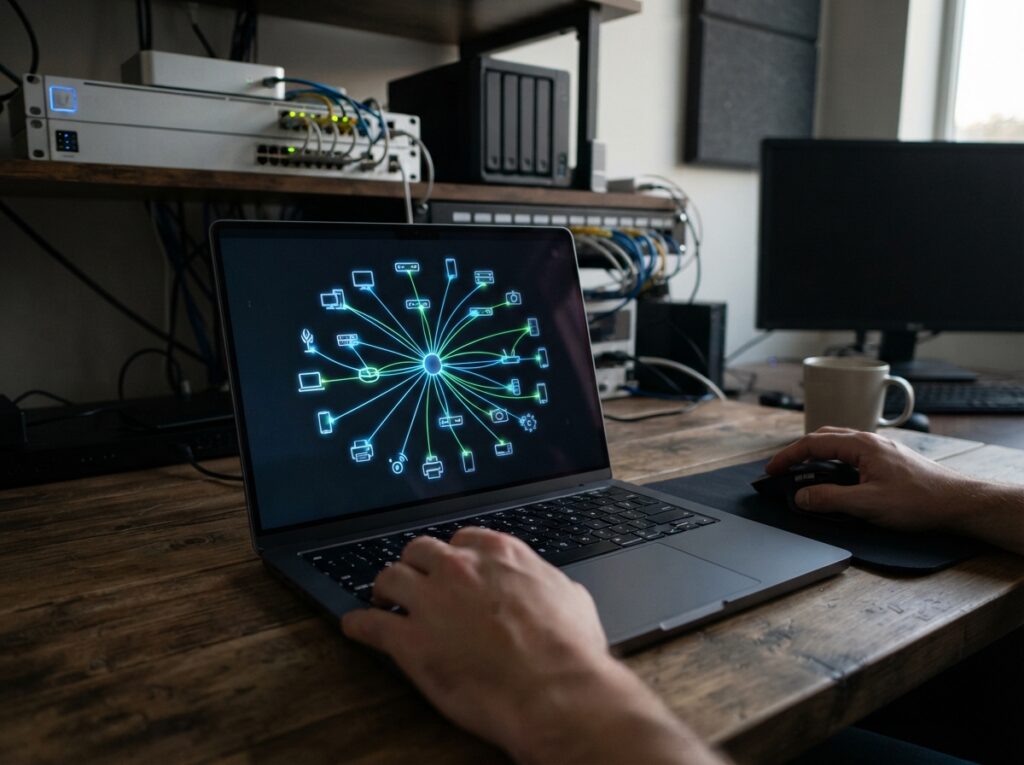
Die Erkennung von Geräten und offenen Diensten in deinem lokalen Netzwerk (LAN) ist ein entscheidender Schritt, um deine Netzwerksicherheit zu verstehen und zu verbessern. Du benötigst diese Informationen, um Schwachstellen zu identifizieren und sicherzustellen, dass nur autorisierte Geräte und Dienste aktiv sind. Ein gründlicher Netzwerk-Scan liefert dir das nötige Wissen, um dein Netzwerk effektiv zu verwalten und vor unbefugtem Zugriff zu schützen.
Das sind die beliebtesten Netzwerkscanner Produkte



Warum ist Netzwerk-Scanning unerlässlich?
Netzwerk-Scanning ist weit mehr als nur eine technische Übung; es ist eine grundlegende Sicherheitsmaßnahme. Ohne ein klares Bild davon, welche Geräte sich in deinem Netzwerk befinden und welche Dienste sie anbieten, operierst du im Blindflug. Dies kann dazu führen, dass unbekannte oder kompromittierte Geräte unbemerkt bleiben, die Angreifern Tür und Tor öffnen. Regelmäßige Scans helfen dir dabei, deine Netzwerkinfrastruktur zu dokumentieren, Änderungen zu verfolgen und Compliance-Anforderungen zu erfüllen.
Sicherheitsüberwachung und Schwachstellenanalyse
Ein Hauptgrund für Netzwerk-Scanning ist die proaktive Erkennung von Sicherheitsrisiken. Durch das Identifizieren von Geräten, die du nicht kennst oder die unerwartete Dienste anbieten, kannst du sofort Maßnahmen ergreifen. Dies kann die Deaktivierung nicht autorisierter Dienste, die Isolierung verdächtiger Geräte oder die Durchführung gezielter Schwachstellenanalysen umfassen. Du hilfst dir damit, dein Netzwerk vor Malware, Ransomware und anderen Cyberbedrohungen zu schützen.
Netzwerk-Management und Effizienzsteigerung
Für Netzwerkadministratoren ist das Wissen über alle aktiven Geräte und ihre Funktionen unerlässlich für ein effizientes Management. Du kannst die Netzwerkauslastung besser verstehen, Engpässe identifizieren und die Leistung optimieren. Das Wissen um alle angeschlossenen Geräte hilft auch bei der Fehlerbehebung, wenn Probleme auftreten. Du kannst schnell feststellen, welches Gerät oder welcher Dienst die Ursache sein könnte.
Compliance und Inventarisierung
In vielen Branchen ist es gesetzlich vorgeschrieben, genaue Aufzeichnungen über alle im Netzwerk befindlichen Geräte zu führen. Netzwerk-Scanning hilft dir, diese Inventarlisten zu erstellen und zu aktualisieren. Dies ist nicht nur für Audits wichtig, sondern auch, um sicherzustellen, dass du die Kontrolle über deine gesamte IT-Umgebung behältst.
Wie funktioniert ein Netzwerk-Scan?
Netzwerk-Scanning basiert auf verschiedenen Protokollen und Techniken, um Informationen über Geräte und Dienste in einem Netzwerk zu sammeln. Im Kern sendet das Scan-Tool Anfragen an IP-Adressen innerhalb eines bestimmten Bereichs und analysiert die Antworten. Verschiedene Methoden werden eingesetzt, um unterschiedliche Arten von Informationen zu extrahieren.
Protokolle und Techniken im Detail
- Ping-Sweeps: Dies ist eine grundlegende Methode, um festzustellen, welche IP-Adressen in einem Netzwerk aktiv sind. Ein Ping-Sweep sendet ICMP-Echo-Anfragen an jede IP-Adresse in einem definierten Bereich. Wenn ein Gerät antwortet, wird es als aktiv markiert.
- ARP-Scans: In lokalen Netzwerken (LANs) ist ARP (Address Resolution Protocol) entscheidend. ARP-Scans werden verwendet, um MAC-Adressen zu Geräten zuzuordnen, die eine IP-Adresse im LAN nutzen. Dies ist besonders effektiv, um Geräte zu finden, die sich nicht immer per ICMP melden.
- Port-Scanning: Dies ist eine der wichtigsten Techniken, um offene Dienste zu identifizieren. Ein Port-Scanner versucht, eine Verbindung zu einer Reihe von Ports auf einem Zielgerät herzustellen. Wenn ein Port offen ist, bedeutet dies, dass ein Dienst darauf läuft und potenziell erreichbar ist. Gängige Port-Scan-Typen umfassen TCP SYN-Scans, TCP Connect-Scans und UDP-Scans.
- Service- und Versionserkennung: Über das reine Feststellen offener Ports hinaus können fortgeschrittene Scans versuchen, die spezifischen Dienste, die auf diesen Ports laufen (z.B. Webserver, SSH, SMB), und deren Versionen zu identifizieren. Dies geschieht oft durch das Senden von spezifischen Anfragen und das Analysieren der Banner oder Antworten des Dienstes.
- OS-Erkennung: Einige Tools können versuchen, das Betriebssystem eines Geräts zu ermitteln, basierend auf subtilen Unterschieden in der Art und Weise, wie es auf Netzwerkpakete reagiert (z.B. TCP/IP-Stack Fingerprinting).
Wichtige Werkzeuge für den Netzwerk-Scan
Es gibt eine Vielzahl von Werkzeugen, die dir beim Netzwerk-Scanning helfen können, von einfachen Kommandozeilen-Tools bis hin zu umfangreichen grafischen Oberflächen. Die Wahl des richtigen Werkzeugs hängt von deinen spezifischen Anforderungen und deinem technischen Kenntnisstand ab.
Beliebte und leistungsfähige Tools
- Nmap (Network Mapper): Nmap ist das Schweizer Taschenmesser für Netzwerk-Scanner. Es ist äußerst leistungsfähig, flexibel und unterstützt eine breite Palette von Scan-Techniken, einschließlich Port-Scanning, OS-Erkennung und Service-Version-Erkennung. Es ist sowohl für die Kommandozeile als auch in grafischen Oberflächen (wie Zenmap) verfügbar.
- Angry IP Scanner: Ein schneller und einfach zu bedienender Open-Source-Scanner, der IP-Adressen und Ports scannt. Er ist besonders gut für Anfänger geeignet, die eine schnelle Übersicht über ihr Netzwerk benötigen.
- Advanced IP Scanner: Ein kostenloses Tool für Windows, das ebenfalls eine einfache Benutzeroberfläche bietet und Geräte im LAN erkennt, Informationen wie MAC-Adressen, Hersteller und offene Ports anzeigt.
- Wireshark: Obwohl Wireshark kein reiner Scanner im herkömmlichen Sinne ist, ist es ein unverzichtbares Werkzeug für die Netzwerk-Analyse. Es ermöglicht dir, den Netzwerkverkehr im Detail zu untersuchen, was sehr hilfreich sein kann, um zu verstehen, wie Dienste kommunizieren und um potenzielle Probleme oder ungewöhnliche Aktivitäten zu erkennen.
- Masscan: Ein extrem schneller TCP-Port-Scanner, der in der Lage ist, das gesamte Internet in wenigen Minuten zu scannen. Er ist für Hochleistungs-Scans konzipiert.
Schritte für einen effektiven Netzwerk-Scan
Um sicherzustellen, dass dein Netzwerk-Scan die gewünschten Ergebnisse liefert, solltest du einen strukturierten Ansatz verfolgen. Beginne mit einer klaren Zielsetzung und wähle das passende Werkzeug für deine Bedürfnisse.
Dein Vorgehensplan
- Definiere deinen Scan-Bereich: Bestimme, welche IP-Adressbereiche du scannen möchtest. Dies können deine eigenen Subnetze oder bestimmte Segmente deines Netzwerks sein.
- Wähle dein Werkzeug: Entscheide dich basierend auf deinen Anforderungen und deinem Erfahrungsgrad für ein geeignetes Scan-Tool. Für komplexe Umgebungen ist Nmap oft die beste Wahl.
- Führe den Scan durch: Starte den Scan mit den gewählten Einstellungen. Achte darauf, die Scan-Parameter so anzupassen, dass du die gewünschten Informationen erhältst (z.B. welche Ports gescannt werden sollen, ob Service-Erkennung aktiviert werden soll).
- Analysiere die Ergebnisse: Die Ausgabe eines Scans kann umfangreich sein. Filtere die Informationen, um die wichtigsten Erkenntnisse zu gewinnen:
- Aktive Geräte: Liste aller IP-Adressen, die geantwortet haben.
- Offene Ports: Identifiziere alle geöffneten Ports auf den aktiven Geräten.
- Dienste und Versionen: Notiere, welche Dienste auf den offenen Ports laufen und in welcher Version.
- Unbekannte Geräte: Achte besonders auf Geräte, die dir unbekannt sind.
- Dokumentiere und handle: Halte die Ergebnisse fest und erstelle eine Übersicht. Gehe verdächtigen oder nicht autorisierten Geräten und Diensten nach. Implementiere Sicherheitsmaßnahmen, um identifizierte Schwachstellen zu beheben.
- Regelmäßige Wiederholung: Netzwerk-Scanning sollte kein einmaliges Ereignis sein. Führe regelmäßige Scans durch, um Änderungen in deinem Netzwerk zu erkennen und deine Sicherheit aufrechtzuerhalten.
Wichtige Überlegungen und Best Practices
Beim Durchführen von Netzwerk-Scans gibt es einige wichtige Punkte zu beachten, um sicherzustellen, dass du ethisch und effektiv vorgehst und die besten Ergebnisse erzielst.
Sicherheit und Legalität
- Nur im eigenen Netzwerk: Führe Scans ausschließlich in Netzwerken durch, für die du die ausdrückliche Erlaubnis hast. Das Scannen fremder Netzwerke ohne Genehmigung ist illegal und unethisch.
- Minimiere Störungen: Einige Scan-Methoden, insbesondere sehr aggressive Port-Scans, können Netzwerkgeräte überlasten oder zu Fehlfunktionen führen. Wähle deine Scan-Intensität und -Methoden mit Bedacht, um Störungen zu vermeiden.
- Vermeide übermäßigen Datenverkehr: Zu viele gleichzeitige Scans oder sehr schnelle Scans können unnötigen Netzwerkverkehr erzeugen und die Leistung beeinträchtigen.
Effektive Scan-Strategien
- Segmentiere deine Scans: Anstatt dein gesamtes Netzwerk auf einmal zu scannen, kann es effizienter sein, kleinere Segmente zu scannen und die Ergebnisse zu aggregieren.
- Nutze Service- und Versionserkennung: Das Wissen um die genauen Dienste und deren Versionen ist entscheidend für die gezielte Schwachstellenanalyse. Ein veralteter Webserver ist beispielsweise eine gravierendere Bedrohung als ein offener Port, auf dem ein harmloser Dienst läuft.
- Integriere mit anderen Tools: Kombiniere Netzwerk-Scanning mit anderen Sicherheitstools wie Schwachstellenscannern (z.B. Nessus, OpenVAS) oder Intrusion Detection/Prevention Systemen (IDS/IPS), um ein umfassendes Sicherheitsbild zu erhalten.
- Automatisierung: Für größere oder sich häufig ändernde Netzwerke solltest du die Automatisierung von Netzwerk-Scans in Betracht ziehen. Dies spart Zeit und stellt sicher, dass Scans regelmäßig durchgeführt werden.
Häufig erkannte Geräte und Dienste
Ein typischer Netzwerk-Scan wird eine Vielzahl von Geräten und Diensten aufdecken. Die genaue Zusammensetzung hängt stark von der Art des Netzwerks ab (privat, kleinunternehmen, großunternehmen).
Typische Entitäten in einem LAN
- Router/Firewall: Das Tor zum Internet und oft der erste Punkt der Netzwerksicherheit.
- Switches: Ermöglichen die Kommunikation zwischen Geräten innerhalb desselben Subnetzes.
- Server: File-Server, Anwendungsserver, Datenbankserver, Webserver, Printserver etc.
- Desktops und Laptops: Arbeitsstationen der Benutzer.
- Mobiltelefone und Tablets: Drahtlos verbundene Endgeräte.
- Drucker: Netzwerkfähige Drucker.
- IoT-Geräte: Smarte Geräte wie Kameras, Thermostate, Lautsprecher etc.
- Netzwerkadressübersetzung (NAT): Ein Dienst, der von Routern genutzt wird, um private IP-Adressen in eine öffentliche IP-Adresse umzuwandeln.
- Domain Name System (DNS): Ermöglicht die Auflösung von Hostnamen in IP-Adressen.
- Dynamic Host Configuration Protocol (DHCP): Weist Geräten automatisch IP-Adressen zu.
- Server Message Block (SMB)/Common Internet File System (CIFS): Dateifreigabe- und Kommunikationsprotokolle, häufig auf Windows-Systemen.
- Hypertext Transfer Protocol (HTTP)/Hypertext Transfer Protocol Secure (HTTPS): Webserver-Protokolle.
- Secure Shell (SSH): Ermöglicht sicheren Fernzugriff auf Systeme.
- Remote Desktop Protocol (RDP): Für den Fernzugriff auf Windows-Systeme.
- Simple Network Management Protocol (SNMP): Wird zur Überwachung und Verwaltung von Netzwerkgeräten verwendet.
| Kategorie | Beschreibung | Relevanz für Sicherheit | Beispiele für Tools |
|---|---|---|---|
| Grundlegende Netzwerkidentifikation | Erkennung aktiver IP-Adressen und zugehöriger MAC-Adressen. | Erkennt unbekannte oder unerwartete Geräte im Netzwerk. | Nmap (Ping-Scan), ARP-Scan-Tools, Advanced IP Scanner |
| Dienst- und Port-Erkennung | Identifikation offener Netzwerkports und der darauf laufenden Dienste. | Aufdeckung von Schwachstellen durch exponierte Dienste (z.B. veraltete Protokolle). | Nmap (Port-Scan, Service-Version-Erkennung), Masscan |
| Betriebssystem- und Geräteerkennung | Ermittlung des Betriebssystems und des Herstellers eines Geräts. | Hilft bei der Identifizierung von Sicherheitsrisiken, die spezifisch für bestimmte Betriebssysteme oder Gerätetypen sind. | Nmap (OS-Erkennung), Wireshark (für tiefergehende Analyse) |
| Schwachstellen-Management | Analyse der erkannten Dienste und Versionen auf bekannte Schwachstellen. | Ermöglicht die Priorisierung von Patches und Sicherheitsupdates. | Nmap (mit NSE-Skripten), dedizierte Schwachstellenscanner (Integration notwendig) |
| Netzwerk-Inventarisierung | Erstellung und Pflege einer vollständigen Liste aller Geräte und ihrer Konfigurationen im Netzwerk. | Wichtig für Compliance, Asset-Management und schnelle Fehlerbehebung. | Nmap, Advanced IP Scanner, spezialisierte Inventarisierungs-Tools |
Das sind die neuesten Netzwerkscanner Produkte mit der besten Bewertung


FAQ – Häufig gestellte Fragen zu Netzwerk-Scan: Geräte und offene Dienste im LAN erkennen
Was ist der Hauptzweck eines Netzwerk-Scans?
Der Hauptzweck eines Netzwerk-Scans ist die Identifizierung aller aktiven Geräte in deinem lokalen Netzwerk (LAN) und die Aufdeckung der Dienste, die auf diesen Geräten laufen. Dies ist entscheidend, um die Netzwerkinfrastruktur zu verstehen, potenzielle Sicherheitsrisiken zu erkennen und die Netzwerkleistung zu optimieren.
Welche Art von Informationen kann ich durch einen Netzwerk-Scan erhalten?
Du kannst Informationen wie die IP-Adresse, MAC-Adresse, den Hostnamen, das Betriebssystem (oft geschätzt), die laufenden Dienste (z.B. Webserver, FTP, SSH) und deren Versionsnummern erhalten. Du siehst auch, welche Ports auf den Geräten geöffnet sind.
Ist Netzwerk-Scanning legal?
Ja, Netzwerk-Scanning ist legal, solange du es in Netzwerken durchführst, für die du die ausdrückliche Erlaubnis hast. Das Scannen fremder oder geschützter Netzwerke ohne Genehmigung ist illegal und kann strafrechtliche Konsequenzen haben.
Welches Werkzeug sollte ich für Netzwerk-Scanning verwenden?
Für Anfänger sind Tools wie Angry IP Scanner oder Advanced IP Scanner sehr benutzerfreundlich. Für fortgeschrittene Benutzer und komplexere Szenarien ist Nmap aufgrund seiner Flexibilität und Leistungsfähigkeit die erste Wahl. Wireshark ist hervorragend für die detaillierte Analyse des Netzwerkverkehrs.
Wie oft sollte ich einen Netzwerk-Scan durchführen?
Das hängt von der Dynamik deines Netzwerks ab. In ständig wechselnden Umgebungen oder bei sicherheitskritischen Netzwerken solltest du tägliche oder wöchentliche Scans durchführen. In stabileren Umgebungen können monatliche Scans ausreichen, aber regelmäßige Überprüfungen sind immer ratsam.
Was mache ich mit den Ergebnissen eines Netzwerk-Scans?
Du analysierst die Ergebnisse, um unbekannte Geräte zu identifizieren, offene Ports zu bewerten, auf denen kritische Dienste laufen, und bekannte Schwachstellen in Diensten zu erkennen. Basierend darauf kannst du Sicherheitsrichtlinien anwenden, nicht autorisierte Geräte entfernen, Dienste sichern oder deaktivieren und System-Updates durchführen.
Kann ein Netzwerk-Scan mein Netzwerk beeinträchtigen?
Einige aggressive Scan-Methoden, insbesondere solche mit sehr hoher Geschwindigkeit oder ungewöhnlichen Paketen, können potenziell dazu führen, dass Netzwerkgeräte überlastet werden oder instabil reagieren. Es ist wichtig, moderate Scan-Einstellungen zu wählen und die Auswirkungen auf die Netzwerkleistung zu beobachten, besonders in produktiven Umgebungen.