Hast du dich jemals gefragt, wie große Netzwerke, wie die in Unternehmen, so effizient und sicher organisiert sind? VLANs (Virtual Local Area Networks) sind das Geheimnis dahinter, indem sie ein physisches Netzwerk in mehrere logische Segmente aufteilen, ohne dass zusätzliche Hardware benötigt wird. Das ermöglicht eine flexiblere Verwaltung, verbesserte Sicherheit und optimierte Leistung für deine Geräte.
Das sind die beliebtesten VLAN Buch Produkte


Was sind VLANs und wie funktionieren sie?
Stell dir dein lokales Netzwerk (LAN) wie ein großes Bürogebäude vor. Alle Mitarbeiter teilen sich einen gemeinsamen Flur, was bedeutet, dass jeder potenziell jeden sehen und hören kann. Mit VLANs ist es, als würdest du das Gebäude in separate Abteilungen aufteilen, jede mit ihrem eigenen abgeschotteten Bereich. Das physische Netzwerk bleibt dasselbe, aber die Kommunikation wird logisch segmentiert. Wenn ein Gerät einem VLAN zugewiesen ist, kann es nur mit anderen Geräten in demselben VLAN kommunizieren, es sei denn, ein Router ermöglicht explizit die Kommunikation zwischen den VLANs.
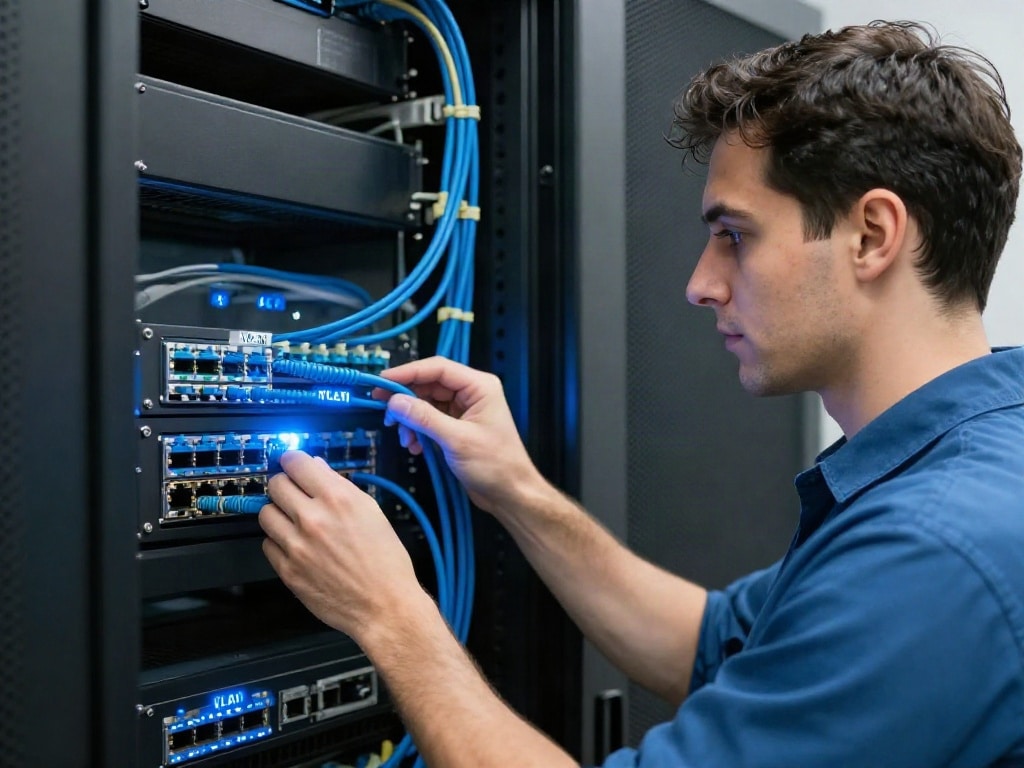
Die Zuweisung zu einem VLAN erfolgt in der Regel über die MAC-Adresse eines Geräts oder, häufiger und flexibler, über die Portzuweisung an einem Managed Switch. Jeder Port am Switch kann einem bestimmten VLAN zugeordnet werden. Datenpakete, die durch das Netzwerk gesendet werden, werden mit einem sogenannten VLAN-Tag versehen. Dieser Tag informiert die Netzwerkgeräte, zu welchem VLAN das Paket gehört. Switches, die VLANs unterstützen (Managed Switches), lesen diese Tags und leiten die Pakete entsprechend weiter, sodass nur Geräte innerhalb desselben VLANs sie empfangen können.
Ein wichtiger Aspekt ist das Tagging von Ethernet-Frames nach dem IEEE 802.1Q-Standard. Dieser Standard ermöglicht es, mehrere VLANs über eine einzige physische Verbindung zu transportieren. Diese Verbindungen werden als Trunk-Ports bezeichnet und sind entscheidend für die Kommunikation zwischen Switches und für die Verbindung von Routern zu mehreren VLANs.
Warum solltest du VLANs nutzen?
Die Implementierung von VLANs bietet eine Vielzahl von Vorteilen, die deine Netzwerkinfrastruktur erheblich verbessern können:
- Verbesserte Sicherheit: Durch die Segmentierung des Netzwerks werden sensible Daten von weniger sensiblen getrennt. Zum Beispiel kannst du ein VLAN für die Finanzabteilung erstellen, das vom VLAN für die GästewLANs getrennt ist. Dies reduziert die Angriffsfläche erheblich, da ein Angreifer, der Zugriff auf ein VLAN erhält, nicht automatisch Zugriff auf alle anderen hat.
- Optimierte Netzwerkleistung: Indem du den Netzwerkverkehr auf kleinere, logische Segmente beschränkst, reduzierst du die Broadcast-Domänen. Broadcasts sind Nachrichten, die an alle Geräte in einem Netzwerk gesendet werden. In großen Netzwerken können diese zu einer erheblichen Belastung führen. Durch VLANs wird die Anzahl der Geräte, die einen Broadcast empfangen müssen, reduziert, was die Leistung verbessert.
- Flexibilität und Skalierbarkeit: Wenn du neue Geräte oder Abteilungen hinzufügst, kannst du sie einfach einem bestehenden oder einem neuen VLAN zuweisen, ohne die physische Netzwerkverkabelung ändern zu müssen. Dies macht das Netzwerk flexibler und einfacher zu skalieren.
- Vereinfachte Verwaltung: Administratoren können Netzwerkressourcen und Zugriffsrichtlinien leichter verwalten, wenn das Netzwerk logisch unterteilt ist.
- Kosteneffizienz: Obwohl Managed Switches etwas teurer sind als unmanaged Switches, sparst du auf lange Sicht Geld, da du weniger physische Hardware benötigst, um die gleiche Segmentierung zu erreichen, die sonst durch separate Netzwerke realisiert werden müsste.
Typische Anwendungsfälle für VLANs
VLANs sind in nahezu jeder Netzwerkumgebung nützlich, besonders dort, wo Effizienz, Sicherheit und Management eine Rolle spielen. Hier sind einige gängige Szenarien:
- Unternehmen: Die Aufteilung des Netzwerks in Abteilungen (z. B. Marketing, Vertrieb, IT-Support) oder nach Funktionen (z. B. Mitarbeiter, Gäste, Server) ist eine Standardpraxis.
- Schulen und Universitäten: Hier werden oft separate VLANs für Lehrer, Schüler, Verwaltung und Gäste genutzt, um den Datenverkehr zu organisieren und die Sicherheit zu erhöhen.
- Hotels und öffentliche WLANs: Gäste erhalten isolierten Zugang zum Internet, ohne auf interne Unternehmensnetzwerke zugreifen zu können.
- IoT-Geräte: Smart-Home-Geräte oder industrielle IoT-Sensoren können in einem eigenen VLAN isoliert werden, um potenzielle Sicherheitsrisiken zu minimieren.
- Sprach- und Videodienste: Durch die Zuweisung von VoIP-Telefonen und Videokonferenzgeräten zu einem eigenen VLAN kann eine garantierte Bandbreite sichergestellt und die Sprach-/Videoqualität verbessert werden, da der Datenverkehr von anderen Netzwerkaktivitäten getrennt ist.
Arten von VLANs
Es gibt verschiedene Möglichkeiten, wie VLANs konfiguriert und genutzt werden können:
- Portbasiertes VLAN (Static VLAN): Dies ist die gebräuchlichste Methode. Jedem Switch-Port wird manuell ein bestimmtes VLAN zugewiesen. Wenn ein Gerät an diesen Port angeschlossen wird, gehört es automatisch zu diesem VLAN.
- MAC-basiertes VLAN (Dynamic VLAN): Hierbei wird die MAC-Adresse des Geräts verwendet, um zu bestimmen, welchem VLAN es zugewiesen wird. Dies erfordert eine spezielle Software oder einen Server (z. B. RADIUS-Server), der die MAC-Adressen den VLANs zuordnet. Dies ist flexibler, wenn Geräte häufig den Standort wechseln.
- Protokollbasiertes VLAN: Weniger gebräuchlich, hierbei werden VLANs basierend auf dem verwendeten Netzwerkprotokoll (z. B. IP, IPX) zugewiesen.
- Voice VLAN: Eine spezielle Art von VLAN, die für Voice over IP (VoIP)-Telefone entwickelt wurde. Sie priorisiert den Sprachverkehr und erleichtert die Konfiguration von Telefonen im Netzwerk.
Konfiguration von VLANs: Der Weg vom physischen zum logischen Netzwerk
Die Einrichtung von VLANs beginnt mit Managed Switches. Diese Switches verfügen über die Intelligenz, VLAN-Tags zu verarbeiten und Ports bestimmten VLANs zuzuweisen. Der Prozess umfasst typischerweise folgende Schritte:
- Erstellung der VLANs: Auf dem Managed Switch definierst du die gewünschten VLANs, indem du ihnen eindeutige VLAN-IDs (eine Zahl zwischen 1 und 4094) und Namen gibst.
- Portzuweisung: Du entscheidest, welche Ports des Switches zu welchem VLAN gehören sollen. Es gibt zwei Hauptarten von Ports:
- Access-Ports: Diese sind für Endgeräte wie Computer, Drucker oder IP-Telefone gedacht. Ein Access-Port gehört zu nur einem VLAN. Der Switch entfernt das VLAN-Tag, bevor das Paket an das Endgerät gesendet wird, da Endgeräte normalerweise keine VLAN-Tags verstehen.
- Trunk-Ports: Diese werden verwendet, um mehrere VLANs über eine einzige Kabelverbindung zu transportieren, typischerweise zwischen zwei Switches oder zwischen einem Switch und einem Router. Trunk-Ports sind mit VLAN-Tags versehen, sodass die Switches und Router die Pakete korrekt zuordnen können.
- Routing zwischen VLANs: Wenn Geräte in unterschiedlichen VLANs miteinander kommunizieren müssen, ist ein Router erforderlich. Der Router wird so konfiguriert, dass er die verschiedenen VLANs „versteht“ und den Verkehr zwischen ihnen weiterleitet. Dies wird oft als „Router-on-a-Stick“ bezeichnet, wenn eine einzige Verbindung vom Router zu einem Trunk-Port des Switches verwendet wird und der Router die Datenverkehrsverarbeitung für mehrere VLANs übernimmt.
Der 802.1Q-Standard: Der Schlüssel zur Trunking-Technologie
Der IEEE 802.1Q-Standard ist fundamental für die Funktionsweise von VLANs, insbesondere für das Trunking. Bevor 802.1Q standardisiert war, gab es proprietäre Lösungen für das Trunking, die die Interoperabilität zwischen Geräten verschiedener Hersteller erschwerten. 802.1Q fügt einem Ethernet-Frame ein Tag hinzu, das die VLAN-ID des Pakets enthält. Dieses Tag ermöglicht es, dass mehrere VLANs über dasselbe Kabel geleitet werden können, ohne dass sie sich vermischen.
Wenn ein Paket von einem Access-Port gesendet wird, wird das 802.1Q-Tag vom Switch entfernt, bevor es an das Endgerät geliefert wird. Wenn das Paket jedoch über einen Trunk-Port weitergeleitet wird, wird das 802.1Q-Tag beibehalten. Ein spezielles VLAN, das „native VLAN“, kann für jeden Trunk-Port konfiguriert werden. Pakete, die diesem nativen VLAN angehören, werden auf Trunk-Links ohne ein 802.1Q-Tag gesendet. Dies kann für die Kompatibilität mit älteren Geräten nützlich sein, ist aber in modernen Netzwerken oft nicht mehr die bevorzugte Methode, da es ein potenzielles Sicherheitsrisiko darstellen kann.
Tabellarische Zusammenfassung der VLAN-Vorteile und Konzepte
| Kategorie | Beschreibung | Relevanz für dich |
|---|---|---|
| Segmentierung | Aufteilung eines physischen Netzwerks in mehrere logische Teilnetze. | Ermöglicht gezielte Kommunikation und schützt sensible Daten. |
| Sicherheit | Isolierung von Geräten und Benutzergruppen voneinander. | Reduziert das Risiko unbefugten Zugriffs und schützt vor Malware-Ausbreitung. |
| Leistung | Reduzierung von Broadcast-Domänen und Netzwerküberlastung. | Schnellere Datenübertragung und flüssigere Netzwerkleistung. |
| Management | Vereinfachte Administration von Netzwerkressourcen und Benutzerzugriffen. | Effizientere Verwaltung deines Netzwerks, auch bei wachsender Größe. |
| Flexibilität | Einfache Anpassung des Netzwerks an neue Anforderungen. | Schnelle Integration neuer Geräte oder Änderungen in der Netzwerkstruktur. |
Das sind die neuesten VLAN Buch Produkte mit der besten Bewertung


FAQ – Häufig gestellte Fragen zu VLAN: Virtuelle Netzwerke einfach erklärt
Was ist der Unterschied zwischen einem VLAN und einem Subnetz?
Obwohl beide Konzepte zur Netzwerkeinteilung dienen, gibt es Unterschiede. Ein Subnetz ist eine logische Unterteilung einer IP-Adresse. Ein VLAN ist eine logische Unterteilung auf der Datelink-Schicht (Schicht 2) des OSI-Modells und basiert auf der Portzuweisung oder MAC-Adressen. Man kann mehrere VLANs innerhalb eines einzigen Subnetzes haben oder ein VLAN über mehrere Subnetze spannen lassen, aber oft werden VLANs und Subnetze korrespondierend eingerichtet, um eine klare Struktur zu gewährleisten.
Benötige ich spezielle Hardware, um VLANs nutzen zu können?
Ja, du benötigst Managed Switches, die VLAN-fähig sind. Unmanaged Switches, die in einfachen Heimnetzwerken üblich sind, können keine VLANs verarbeiten und bieten keine Konfigurationsmöglichkeiten dafür.
Wie wirkt sich ein VLAN auf die IP-Adressierung aus?
Ein VLAN ist eine Broadcast-Domäne. Jedes VLAN benötigt in der Regel sein eigenes IP-Subnetz, damit die Geräte innerhalb dieses VLANs über IP-Adressen aus diesem Subnetz kommunizieren können. Wenn Geräte in verschiedenen VLANs miteinander sprechen sollen, ist ein Router notwendig, der die IP-Adressen übersetzt oder weiterleitet.
Können Geräte, die nicht VLAN-fähig sind, mit VLANs arbeiten?
Ja, Endgeräte wie Computer oder Drucker müssen nicht VLAN-fähig sein. Sie werden über Access-Ports mit dem Switch verbunden. Der Switch entfernt das VLAN-Tag, bevor das Paket an das Endgerät gesendet wird, und fügt es hinzu, wenn das Paket vom Endgerät empfangen wird und für ein bestimmtes VLAN bestimmt ist. Nur die Netzwerkkomponenten, die den Verkehr zwischen Switches oder zwischen Switches und Routern weiterleiten (Trunk-Ports), müssen VLAN-Tags verarbeiten können.
Was passiert, wenn ein Gerät an einen falschen Port angeschlossen wird?
Wenn ein Gerät an einen Port angeschlossen wird, der einem anderen VLAN zugewiesen ist, als das Gerät erwartet, kann es nicht mit den Geräten in seinem „richtigen“ VLAN kommunizieren. Es kann jedoch mit Geräten im VLAN kommunizieren, dem der Port tatsächlich zugewiesen ist. Dies ist ein wichtiger Aspekt des Sicherheitsmanagements, um sicherzustellen, dass nur autorisierte Geräte Zugang zu bestimmten Netzwerksegmenten erhalten.
Sind VLANs ein Ersatz für Firewalls?
Nein, VLANs sind keine direkten Ersatz für Firewalls. VLANs bieten eine Segmentierungsebene, die die Angriffsfläche verringert und die Sicherheit verbessert, indem sie den Verkehr isoliert. Eine Firewall hingegen inspiziert den Datenverkehr anhand vordefinierter Regeln und blockiert oder erlaubt ihn basierend auf Inhalt und Quelle/Ziel. In einer gut gesicherten Netzwerkinfrastruktur werden VLANs und Firewalls oft in Kombination eingesetzt, um maximale Sicherheit zu gewährleisten.
Welchen Einfluss hat ein VLAN auf die Geschwindigkeit meines Netzwerks?
Die Nutzung von VLANs kann die Netzwerkleistung positiv beeinflussen. Indem du den Netzwerkverkehr in kleinere Broadcast-Domänen aufteilst, reduzierst du die Menge an unnötigem Verkehr, der von jedem Gerät verarbeitet werden muss. Dies kann zu einer insgesamt besseren Geschwindigkeit und Reaktionsfähigkeit des Netzwerks führen, insbesondere in großen oder stark ausgelasteten Umgebungen.