
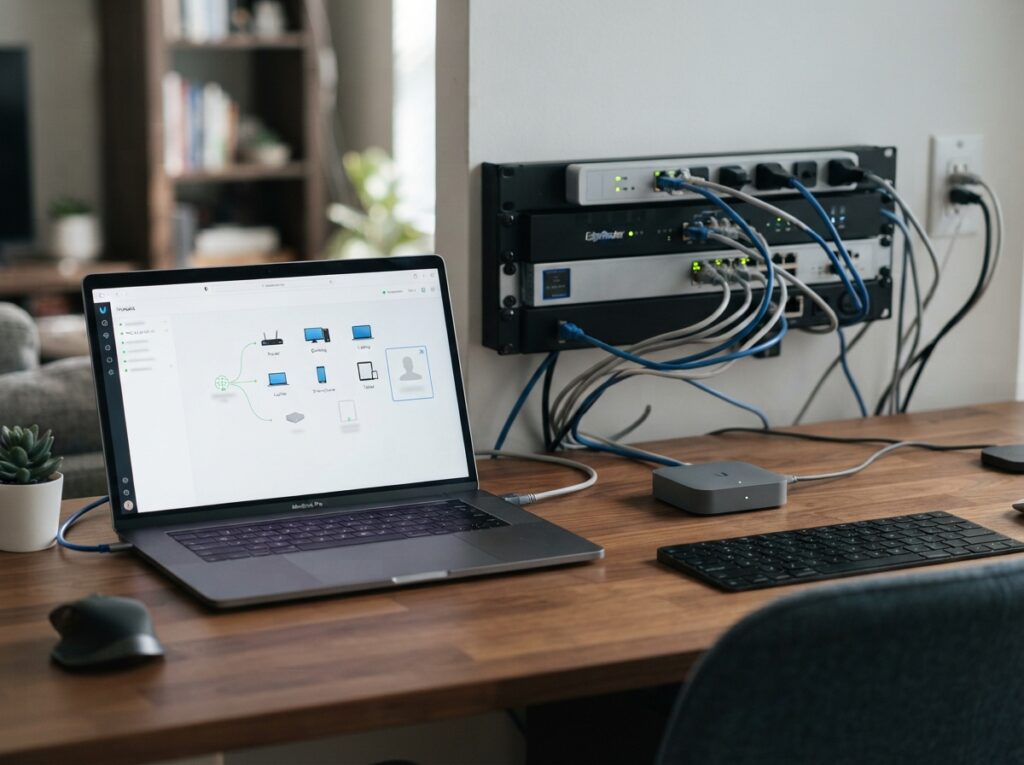
Wenn du auf deinem Netzwerk unbekannte Geräte entdeckst, ist schnelles Handeln entscheidend, um deine Daten und Systeme vor potenziellen Bedrohungen zu schützen. Diese unerwarteten Einträge können von harmlosen, aber vergessenen Geräten bis hin zu bösartigen Akteuren reichen, die deine Infrastruktur infiltrieren wollen.
Das sind die beliebtesten Netzwerkscanner Produkte



Warum sind unbekannte Geräte im Netzwerk ein Sicherheitsrisiko?
Unbekannte Geräte im Netzwerk stellen ein signifikantes Sicherheitsrisiko dar, da sie unkontrollierte Zugriffspunkte schaffen können. Ohne dein Wissen oder deine Zustimmung können diese Geräte verwendet werden, um deine internen Systeme zu scannen, Schwachstellen auszunutzen, Malware zu verbreiten oder sensible Daten abzugreifen. Sie umgehen oft etablierte Sicherheitsrichtlinien und können als Sprungbrett für weitreichendere Angriffe dienen.
Methoden zum Finden unbekannter Geräte
Das Identifizieren von unerwünschten Geräten erfordert eine Kombination aus technischem Verständnis und systematischen Vorgehensweisen. Hier sind die gängigsten und effektivsten Methoden, die du anwenden kannst:
- Netzwerk-Scanner: Spezialisierte Software-Tools durchforsten dein Netzwerk und sammeln Informationen über alle aktiven Geräte. Sie identifizieren Geräte anhand ihrer IP-Adressen, MAC-Adressen, Betriebssysteme und offener Ports. Bekannte Tools sind Nmap, Advanced IP Scanner oder Angry IP Scanner.
- Router-Administrationsoberfläche: Die meisten Heim- und Bürorouter bieten eine Weboberfläche, über die du eine Liste aller verbundenen Geräte einsehen kannst. Diese Liste zeigt oft den Hostnamen, die IP- und MAC-Adresse des Geräts an.
- DHCP-Server-Logs: Dein DHCP-Server weist Geräten dynamisch IP-Adressen zu. Die Protokolle dieses Servers können Aufschluss darüber geben, welche Geräte sich wann mit deinem Netzwerk verbunden haben und welche IP-Adressen ihnen zugewiesen wurden.
- Netzwerk-Monitoring-Tools: Fortgeschrittene Systeme für das Netzwerkmanagement (NMS) oder Intrusion Detection Systems (IDS) können kontinuierlich den Netzwerkverkehr überwachen und Anomalien erkennen, einschließlich unbekannter Geräte, die versuchen, sich zu verbinden oder Daten zu übertragen.
- Manuelle Überprüfung von Switches und Access Points: Bei komplexeren Netzwerken können die Konfigurationen und Protokolle von Netzwerk-Switches und Wireless Access Points detaillierte Informationen über angeschlossene Geräte liefern.
Überprüfung und Identifizierung von unbekannten Geräten
Sobald du potenzielle unbekannte Geräte identifiziert hast, ist eine gründliche Überprüfung unerlässlich, um deren Legitimität festzustellen.
Schritt 1: Informationen sammeln
Für jedes verdächtige Gerät solltest du folgende Informationen zusammentragen:
- MAC-Adresse: Dies ist eine eindeutige Hardware-Identifikationsnummer. Du kannst sie oft online in Listen für Hersteller-OUI (Organizationally Unique Identifier) nachschlagen, um den Hersteller des Geräts herauszufinden.
- IP-Adresse: Notiere dir die zugewiesene IP-Adresse.
- Hostnamen: Wenn ein Hostname angezeigt wird, versuche, diesen zu identifizieren. Manchmal sind es Standardnamen von Herstellern oder von Nutzern vergebene Namen.
- Betriebssystem (falls bekannt): Einige Scanner können das Betriebssystem des Geräts erkennen.
- Offene Ports und Dienste: Informationen über laufende Dienste können Hinweise auf die Funktion des Geräts geben.
Schritt 2: Abgleich mit bekannten Geräten
Vergleiche die gesammelten Informationen mit einer Inventarliste deiner bekannten und genehmigten Geräte. Berücksichtige dabei:
- Private Geräte: Gehören Drucker, Smart-TVs, Spielekonsolen, IoT-Geräte (wie intelligente Thermostate oder Kameras) oder persönliche Laptops und Smartphones von Mitarbeitern oder Gästen dazu?
- Geschäftliche Geräte: Sind es Laptops, Server, Netzwerkkomponenten (wie Switches, Router, Firewalls), Drucker oder andere Arbeitsgeräte, die zum Unternehmen gehören?
- Temporäre Geräte: Wurden kürzlich neue Geräte getestet oder installiert, die vielleicht noch nicht im Inventar erfasst sind?
Schritt 3: Herstelleridentifikation (OUI Lookup)
Nutze Online-Datenbanken, um die ersten drei Oktette der MAC-Adresse (den OUI) zu recherchieren. Dies gibt dir Aufschluss über den Hersteller des Geräts. Wenn der Hersteller unbekannt ist oder nicht mit deinen im Netzwerk verwendeten Geräten übereinstimmt, ist dies ein starkes Indiz für ein potenziell unautorisiertes Gerät.
Schritt 4: Verhaltensanalyse (falls möglich)
Wenn du fortgeschrittene Überwachungswerkzeuge einsetzt, analysiere das Netzwerkverhalten des unbekannten Geräts. Sendet es ungewöhnlich viele Anfragen, versucht es, auf sensible Server zuzugreifen, oder kommuniziert es mit externen Adressen, die nicht zu deinen üblichen Partnern gehören?
| Kategorie | Beschreibung | Relevanz für Sicherheit | Maßnahmen bei Fund |
|---|---|---|---|
| Bekannte, aber nicht registrierte Geräte | Geräte, die eigentlich zum Netzwerk gehören, aber aus technischen oder organisatorischen Gründen nicht erfasst sind (z.B. neuer Drucker, Gast-WLAN-Gerät). | Gering, solange legitime Nutzung vorliegt. Gefahr der Wissenslücke und mangelnder Patch-Verwaltung. | Registrierung im Inventar, Konfiguration von Sicherheitsrichtlinien, Überprüfung auf Updates. |
| Unbekannte physische Geräte | Geräte, die physisch an dein Netzwerk angeschlossen sind, aber deren Herkunft und Zweck unklar sind (z.B. unbekannter USB-Stick, nicht autorisierter Access Point). | Hoch bis Kritisch. Potenzielles Einfallstor für Malware, Datendiebstahl oder Spionage. | Sofortige Isolation vom Netzwerk, physische Entfernung und forensische Analyse. |
| Unbekannte virtuelle Geräte/Prozesse | Virtuelle Maschinen, Container oder Prozesse, die auf autorisierten Systemen laufen, aber unerwartet sind oder verdächtige Aktivität zeigen. | Mittel bis Hoch. Können Anzeichen für kompromittierte Systeme oder unbemerkte Softwareinstallationen sein. | Analyse der Systemlogs, Überprüfung von Prozesslisten, Befragung des Systemverantwortlichen. |
| Geräte mit verdächtigem Verhalten | Geräte, die im Netzwerk bekannt sind, aber Anzeichen für unautorisierte Aktionen zeigen (z.B. ungewöhnliche Datenübertragung, Scanversuche). | Hoch. Können bereits kompromittiert sein oder interne Bedrohungen darstellen. | Sofortige Überwachung, Isolation, Überprüfung auf Malware, ggf. Deaktivierung. |
| Fremde Geräte im Gastnetzwerk | Geräte, die sich im speziell für Gäste eingerichteten Netzwerk befinden und dort unerwartet oder störend agieren. | Mittel. Gefahr der Ausnutzung des Gastzugangs zur Eskalation in das Hauptnetzwerk. | Überprüfung der Gastnetzwerk-Richtlinien, Isolation auffälliger Geräte, ggf. Zwangstrennung. |
Potenzielle Bedrohungen durch unbekannte Geräte
Die Gründe für das Auftauchen unbekannter Geräte können vielfältig sein und reichen von harmlosen Versehen bis hin zu gezielten Cyberangriffen. Es ist wichtig, die möglichen Szenarien zu kennen:
- Malware-Infektion: Ein unbekanntes Gerät kann infiziert sein und als Quelle für die Verbreitung von Viren, Trojanern oder Ransomware im gesamten Netzwerk dienen.
- Datendiebstahl: Angreifer können unbekannte Geräte nutzen, um sensible Unternehmensdaten abzuzugreifen oder zu exfiltrieren.
- Netzwerkspionage: Unerwünschte Geräte können dazu dienen, den Netzwerkverkehr abzuhören und interne Kommunikationsmuster zu analysieren, um Schwachstellen aufzudecken.
- Denial-of-Service-Angriffe (DoS): Ein kompromittiertes unbekanntes Gerät kann Teil eines Botnetzes werden und für DoS-Angriffe auf dein eigenes oder andere Netzwerke missbraucht werden.
- Physische Sicherheitslücken: Nicht autorisierte Geräte, die physisch angeschlossen werden, können unbefugten Zugriff auf dein Netzwerk ermöglichen, z.B. über einen ungesicherten Netzwerkanschluss.
- IoT-Schwachstellen: Immer mehr vernetzte Geräte (Internet of Things) besitzen oft schwache Sicherheitsvorkehrungen, die leicht ausgenutzt werden können, um in dein Netzwerk einzudringen.
Präventive Maßnahmen und Best Practices
Die beste Verteidigung gegen unbekannte Geräte ist eine proaktive Sicherheitsstrategie. Durch die Implementierung geeigneter Maßnahmen kannst du das Risiko minimieren und deine Netzwerksicherheit stärken.
Netzwerksegmentierung
Teile dein Netzwerk in kleinere, isolierte Segmente auf (z.B. für Gäste, IoT-Geräte, Server, Arbeitsstationen). Wenn ein unbekanntes Gerät in einem Segment gefunden wird, ist die Ausbreitung auf andere sensible Bereiche schwieriger.
Zugriffskontrolle und Authentifizierung
Implementiere strenge Zugriffskontrollen. Netzwerke mit 802.1X-Authentifizierung können die Verbindung von nicht autorisierten Geräten von vornherein verhindern, indem sie sicherstellen, dass nur authentifizierte Geräte eine Verbindung herstellen können.
Regelmäßige Inventarisierung
Führe eine kontinuierliche und genaue Inventarisierung aller Netzwerkgeräte. Dies hilft dir, Abweichungen schnell zu erkennen.
Sicherheitsrichtlinien für Gäste-WLAN
Stelle sicher, dass dein Gäste-WLAN strikt vom Hauptnetzwerk getrennt ist. Überwache den Datenverkehr im Gäste-Netzwerk und beschränke dessen Bandbreite, um Missbrauch zu verhindern.
Gerätemanagement für IoT-Geräte
Für Smart-Home- oder Bürogeräte (IoT) solltest du dedizierte Sicherheitsrichtlinien entwickeln. Ändere Standardpasswörter, halte die Firmware aktuell und isoliere diese Geräte wenn möglich in einem separaten Netzwerksegment.
Schulung der Mitarbeiter
Sensibilisiere deine Mitarbeiter für die Gefahren von unbekannten Geräten und die Bedeutung von Sicherheitsrichtlinien, z.B. bezüglich des Anschlusses eigener Geräte an das Firmennetzwerk.
Patch-Management und Schwachstellen-Scanning
Halte alle bekannten Geräte und Systeme stets auf dem neuesten Stand der Software und Sicherheitspatches. Regelmäßige Schwachstellen-Scans helfen dir, potenzielle Eintrittspunkte für Angreifer zu identifizieren.
Was tun, wenn du ein unbekanntes Gerät findest?
Ein proaktives Vorgehen ist entscheidend. Wenn du ein unbekanntes Gerät entdeckst, befolge diese Schritte:
- Nicht sofort entfernen: Bevor du ein unbekanntes Gerät physisch vom Netzwerk trennst, versuche, so viele Informationen wie möglich zu sammeln (MAC-Adresse, IP-Adresse, mögliche Dienste). Eine sofortige Entfernung kann wichtige forensische Spuren vernichten.
- Isolieren: Wenn möglich, isoliere das unbekannte Gerät vom Rest des Netzwerks, ohne es komplett vom Stromnetz zu trennen. Dies verhindert weitere Aktivitäten und die Ausbreitung von Malware, ermöglicht aber gleichzeitig weitere Analysen.
- Dokumentieren: Erstelle eine detaillierte Dokumentation über den Fund: Zeitpunkt, Ort der Entdeckung, alle gesammelten technischen Details und die Schritte, die du unternommen hast.
- Überprüfen und Identifizieren: Nutze die gesammelten Informationen, um das Gerät zu identifizieren, wie oben beschrieben.
- Entfernen oder Sichern: Wenn das Gerät als bösartig oder nicht autorisiert eingestuft wird, entferne es umgehend aus dem Netzwerk. Wenn es sich um ein legitimes, aber nicht registriertes Gerät handelt, integriere es ordnungsgemäß in deine Netzwerkinfrastruktur.
- Ursachenforschung: Untersuche, wie das unbekannte Gerät ins Netzwerk gelangen konnte. War es ein menschliches Versäumnis, eine technische Lücke oder ein gezielter Angriff?
- Anpassen der Sicherheitsmaßnahmen: Nutze die Erkenntnisse, um deine präventiven Maßnahmen zu verbessern und ähnliche Vorfälle in Zukunft zu verhindern.
Das sind die neuesten Netzwerkscanner Produkte mit der besten Bewertung


FAQ – Häufig gestellte Fragen zu Unbekannte Geräte im Netzwerk finden und überprüfen
Was ist das erste Anzeichen für ein unbekanntes Gerät in meinem Netzwerk?
Ein plötzliches Auftauchen eines unbekannten Hostnamens oder einer unbekannten MAC-Adresse in deiner Router-Oberfläche, in Netzwerk-Scan-Ergebnissen oder in Protokolldateien deines DHCP-Servers sind oft die ersten Indikatoren.
Wie kann ich die MAC-Adresse eines unbekannten Geräts finden?
Die MAC-Adresse wird in der Regel von Netzwerk-Scan-Tools, der Benutzeroberfläche deines Routers oder den DHCP-Server-Logs angezeigt. Du kannst sie auch oft auf dem Gerät selbst finden, falls es physisch zugänglich ist.
Muss jedes Gerät mit einer unbekannten MAC-Adresse ein Risiko darstellen?
Nicht unbedingt. Es kann sich um ein neues Gerät handeln, das noch nicht im Inventar erfasst ist, oder um ein Gerät, dessen MAC-Adresse vom Hersteller nicht eindeutig registriert wurde. Dennoch erfordert es immer eine sorgfältige Überprüfung.
Kann ich sehen, was ein unbekanntes Gerät in meinem Netzwerk tut?
Mit fortgeschrittenen Netzwerk-Monitoring-Tools kannst du den Netzwerkverkehr analysieren, der von oder zu einem unbekannten Gerät fließt. Dies kann dir Aufschluss über dessen Aktivitäten geben, wie z.B. Datenübertragungen oder Verbindungsversuche.
Was ist der schnellste Weg, ein unbekanntes Gerät zu identifizieren?
Die Kombination aus MAC-Adresse, Hostnamen-Abgleich und einem OUI-Lookup (Herstelleridentifikation) liefert oft die schnellsten Hinweise. Anschließend gleicht man diese Informationen mit dem eigenen Geräteinventar ab.
Wie kann ich verhindern, dass sich unbekannte Geräte mit meinem WLAN verbinden?
Du kannst die Verbindung unbekannter Geräte zu deinem WLAN durch die Aktivierung von WPA2/WPA3-Verschlüsselung, das Ändern des Standard-WLAN-Passworts und die Nutzung der MAC-Adressfilterung (obwohl diese technisch umgangen werden kann) erschweren. Besser ist die Nutzung eines separaten Gast-WLANs mit eingeschränkter Funktionalität.
Sollte ich jedes Mal die Polizei rufen, wenn ich ein unbekanntes Gerät finde?
In den meisten Fällen ist dies nicht notwendig. Ein unbekanntes Gerät ist zunächst ein technisches Sicherheitsproblem, das du mit den beschriebenen Methoden beheben kannst. Nur wenn du konkrete Hinweise auf kriminelle Aktivitäten oder einen schwerwiegenden Sicherheitsvorfall hast, solltest du professionelle Hilfe oder die Strafverfolgungsbehörden einschalten.


