
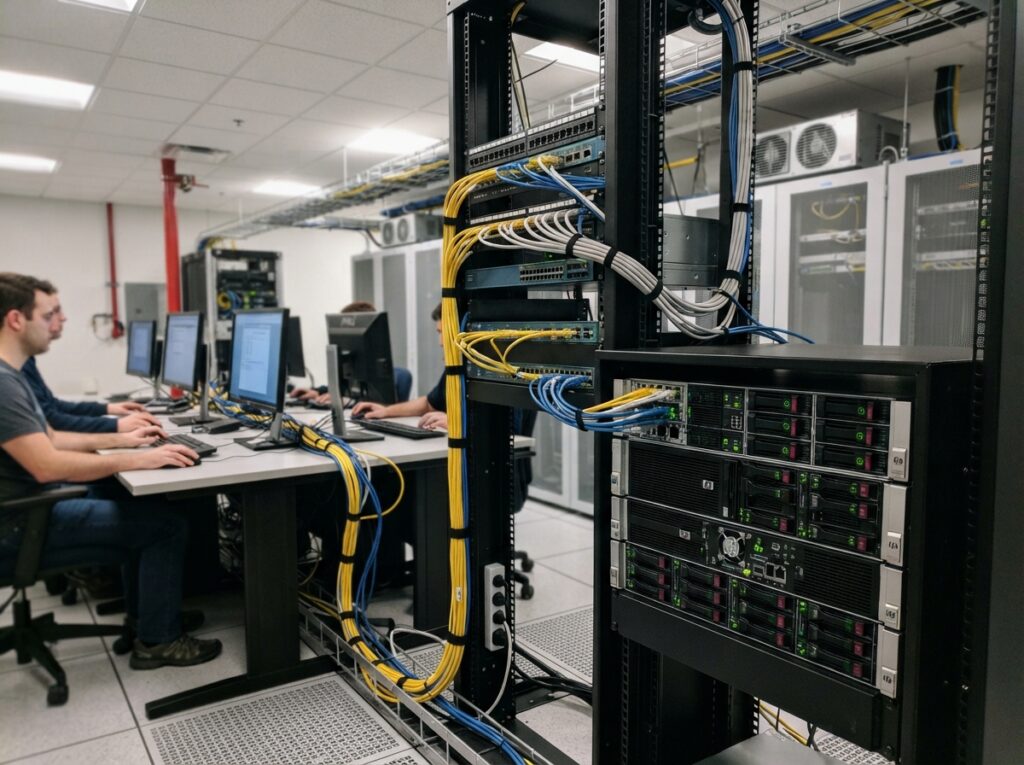
Du fragst dich, wie das Internet und die meisten digitalen Dienste, die du täglich nutzt, funktionieren? Ein Client-Server-Netzwerk bildet das Rückgrat dieser Technologie und ermöglicht die Kommunikation und den Datenaustausch zwischen Geräten. Dieses Modell ist fundamental für die heutige digitale Welt und erklärt, wie Anfragen gestellt und Antworten empfangen werden.
Das sind die beliebtesten Netzwerkbuch Produkte



Grundlagen des Client-Server-Netzwerks
Das Client-Server-Modell ist eine Architektur, bei der ein oder mehrere Clients Anfragen an einen zentralen Server stellen. Der Server verarbeitet diese Anfragen und liefert die entsprechenden Antworten oder Ressourcen zurück an die Clients. Dieses Prinzip findet sich überall wieder: Wenn du eine Webseite abrufst, ist dein Browser der Client und der Webserver die Ressource. Wenn du eine E-Mail sendest, ist dein E-Mail-Programm der Client und der Mailserver der Empfänger.
Was ist ein Client?
Ein Client ist ein Computer oder ein Programm, das eine Dienstleistung von einem Server anfordert. Typische Beispiele für Clients sind Webbrowser (wie Chrome, Firefox, Safari), E-Mail-Clients (wie Outlook, Thunderbird), Spiele, mobile Apps oder jede Software, die auf Daten oder Funktionen zugreift, die auf einem entfernten System bereitgestellt werden. Der Client initiiert die Kommunikation, indem er eine Anfrage sendet, und wartet dann auf die Antwort des Servers.
Was ist ein Server?
Ein Server ist ein leistungsstarker Computer oder eine Software, die dazu bestimmt ist, Ressourcen oder Dienstleistungen für Clients bereitzustellen. Server sind in der Regel darauf ausgelegt, viele Anfragen gleichzeitig zu bearbeiten und rund um die Uhr verfügbar zu sein. Sie speichern und verwalten Daten, führen Berechnungen durch oder stellen Anwendungen zur Verfügung. Es gibt viele Arten von Servern, darunter Webserver, Datenbankserver, Mailserver, Fileserver und Anwendungsserver. Ihre Hauptaufgabe ist es, Anfragen zu empfangen, zu verarbeiten und die benötigten Informationen zurückzusenden.
Der Aufbau eines Client-Server-Netzwerks
Der Aufbau eines Client-Server-Netzwerks ist hierarchisch und basiert auf der klaren Trennung von Rollen. Clients und Server sind über ein Netzwerk verbunden, meist das Internet oder ein lokales Netzwerk (LAN), und kommunizieren über definierte Protokolle.
Netzwerkverbindung
Die Verbindung zwischen Clients und Servern erfolgt über verschiedene Netzwerktechnologien. Im Internet sind dies typischerweise TCP/IP-Protokolle, die eine zuverlässige Datenübertragung gewährleisten. Lokale Netzwerke nutzen oft Ethernet oder WLAN. Die Geschwindigkeit und Zuverlässigkeit der Netzwerkverbindung sind entscheidend für die Performance des gesamten Systems.
Protokolle
Die Kommunikation zwischen Client und Server wird durch Protokolle geregelt. Diese legen die Regeln für die Datenübertragung, die Formatierung der Nachrichten und die Reihenfolge der Aktionen fest. Wichtige Protokolle im Client-Server-Kontext sind:
- HTTP (Hypertext Transfer Protocol): Das Standardprotokoll für die Übertragung von Webseiten.
- HTTPS (Hypertext Transfer Protocol Secure): Eine verschlüsselte Version von HTTP, die für sichere Datenübertragung sorgt.
- FTP (File Transfer Protocol): Dient zur Übertragung von Dateien zwischen Computern.
- SMTP (Simple Mail Transfer Protocol): Wird für den Versand von E-Mails verwendet.
- POP3 (Post Office Protocol version 3) und IMAP (Internet Message Access Protocol): Protokolle zum Abrufen von E-Mails von einem Mailserver.
- DNS (Domain Name System): Übersetzt menschenlesbare Domainnamen in IP-Adressen, die Computer verstehen.
Rollenverteilung und Verantwortlichkeiten
Im Client-Server-Modell sind die Rollen klar getrennt:
- Client-Rolle: Der Client initiiert Anfragen, stellt Daten bereit (z.B. eingegebene Suchbegriffe) und empfängt und verarbeitet die Antworten des Servers. Er ist für die Benutzeroberfläche und die Interaktion mit dem Endnutzer zuständig.
- Server-Rolle: Der Server wartet auf Anfragen, verarbeitet diese, greift auf seine Ressourcen (Datenbanken, Dateien) zu, führt Berechnungen durch und sendet die Ergebnisse an den anfragenden Client zurück. Er ist für die Datenspeicherung, -verwaltung und die Bereitstellung von Diensten verantwortlich.
Die Funktionsweise eines Client-Server-Netzwerks
Die Funktionsweise eines Client-Server-Netzwerks lässt sich in mehreren Schritten beschreiben, die den typischen Ablauf einer Anfrage und Antwort verdeutlichen.
1. Anfrage des Clients
Ein Client benötigt eine Information oder eine Dienstleistung. Dies kann beispielsweise das Abrufen einer Webseite, das Senden einer E-Mail oder das Abfragen von Daten aus einer Datenbank sein. Der Client formuliert eine Anfrage gemäß den Vorgaben des verwendeten Protokolls.
2. Übertragung der Anfrage
Die Anfrage wird über das Netzwerk an den zuständigen Server gesendet. Bei der Übertragung werden die Datenpakete über verschiedene Netzwerkkomponenten (Router, Switches) geleitet, bis sie den Server erreichen.
3. Verarbeitung durch den Server
Der Server empfängt die Anfrage und interpretiert sie. Abhängig von der Art der Anfrage führt der Server verschiedene Aktionen aus:
- Datenabruf: Der Server greift auf seine Datenbanken oder Dateisysteme zu, um die angeforderten Informationen zu finden.
- Datenverarbeitung: Der Server kann Berechnungen durchführen, Daten analysieren oder komplexe Logik ausführen.
- Ressourcenbereitstellung: Der Server stellt die angeforderten Dateien, Webseiten oder Anwendungen bereit.
4. Antwort des Servers
Nach der Verarbeitung sendet der Server eine Antwort zurück an den Client. Diese Antwort kann die angeforderten Daten, eine Bestätigung, eine Fehlermeldung oder das Ergebnis einer Verarbeitung enthalten. Die Antwort wird ebenfalls über das Netzwerk übertragen.
5. Empfang und Anzeige durch den Client
Der Client empfängt die Antwort des Servers. Je nach Art der Anwendung werden die empfangenen Daten verarbeitet und dem Benutzer präsentiert. Ein Webbrowser zeigt beispielsweise die empfangene HTML-Seite an, ein E-Mail-Client zeigt eine neue E-Mail im Posteingang an.
Vorteile und Nachteile des Client-Server-Modells
Das Client-Server-Modell bietet zahlreiche Vorteile, bringt aber auch einige Nachteile mit sich, die bei der Planung und Implementierung von Netzwerken berücksichtigt werden müssen.
Vorteile
- Zentrale Datenverwaltung: Daten und Ressourcen werden zentral auf dem Server gespeichert, was die Verwaltung, Sicherung und Aktualisierung erleichtert.
- Sicherheit: Sicherheitsrichtlinien und Zugriffskontrollen können zentral am Server implementiert werden, um die Daten zu schützen.
- Skalierbarkeit: Das System kann durch Hinzufügen weiterer Clients oder durch Aufrüstung des Servers an wachsende Anforderungen angepasst werden.
- Effizienz: Leistungsstarke Server können komplexe Aufgaben schnell bearbeiten und somit die Leistung für viele Clients verbessern.
- Gemeinsame Nutzung von Ressourcen: Mehrere Clients können auf dieselben Ressourcen (z.B. Drucker, Datenbanken) zugreifen, was Kosten spart.
- Einfachere Wartung: Updates und Wartungsarbeiten können zentral auf dem Server durchgeführt werden, was den Aufwand für einzelne Clients reduziert.
Nachteile
- Single Point of Failure: Wenn der Server ausfällt, sind alle Clients, die auf diesen Server angewiesen sind, von der Nutzung des Dienstes ausgeschlossen. Dies kann zu erheblichen Unterbrechungen führen.
- Kosten: Leistungsstarke Server und die notwendige Infrastruktur können teuer in der Anschaffung und Wartung sein.
- Netzwerkabhängigkeit: Ohne eine funktionierende Netzwerkverbindung können Clients nicht auf den Server zugreifen.
- Potenzielle Überlastung: Wenn zu viele Clients gleichzeitig auf einen Server zugreifen, kann dieser überlastet werden und die Leistung für alle sinken.
- Komplexität der Administration: Die Verwaltung eines Servers und des gesamten Netzwerks erfordert spezialisiertes Wissen und Personal.
Arten von Servern und ihre Funktionen
Es gibt eine Vielzahl von Servertypen, die jeweils auf spezifische Aufgaben spezialisiert sind. Das Verständnis dieser Rollen ist entscheidend, um die Funktionsweise verteilter Systeme zu begreifen.
Webserver
Webserver sind dafür verantwortlich, Webseiten über das Internet an Webbrowser auszuliefern. Sie interpretieren HTTP-Anfragen und senden HTML-Dateien, Bilder und andere Web-Ressourcen zurück. Bekannte Beispiele sind Apache HTTP Server, Nginx und Microsoft IIS.
Datenbankserver
Datenbankserver verwalten und stellen den Zugriff auf Datenbanken zur Verfügung. Sie führen SQL-Abfragen aus, speichern Daten und sorgen für deren Integrität. Beispiele hierfür sind MySQL, PostgreSQL, Microsoft SQL Server und Oracle Database.
Mailserver
Mailserver verarbeiten das Senden, Empfangen und Speichern von E-Mails. Sie arbeiten mit Protokollen wie SMTP, POP3 und IMAP, um die E-Mail-Kommunikation zu ermöglichen.
Fileserver
Fileserver dienen der zentralen Speicherung und Verwaltung von Dateien. Mehrere Clients können von einem zentralen Ort aus auf gemeinsam genutzte Dateien zugreifen und diese bearbeiten.
Anwendungsserver
Anwendungsserver führen die Geschäftslogik von Anwendungen aus und stellen diese Clients zur Verfügung. Sie sind oft für die Verarbeitung komplexer Anfragen und die Interaktion mit Datenbanken zuständig.
Architekturmodelle und Varianten
Das grundlegende Client-Server-Modell kann in verschiedenen Architekturen umgesetzt werden, die sich in ihrer Komplexität und Verteilung der Aufgaben unterscheiden.
Zweistufige Architektur (Two-Tier)
Die einfachste Form, bei der der Client direkt mit dem Server kommuniziert. Der Client übernimmt die Darstellung der Benutzeroberfläche und die Geschäftslogik, während der Server die Daten speichert und bereitstellt.
Dreistufige Architektur (Three-Tier)
Diese Architektur unterteilt die Anwendung in drei logische Schichten: die Präsentationsschicht (Client), die Anwendungsschicht (Anwendungsserver) und die Datenspeicherschicht (Datenbankserver). Dies ermöglicht eine bessere Trennung der Aufgaben, erhöhte Sicherheit und Flexibilität.
N-stufige Architektur (N-Tier)
Erweitert die dreistufige Architektur um weitere Schichten für spezifische Aufgaben wie Caching, Messaging oder externe Dienstintegrationen. Dies ermöglicht sehr komplexe und hochskalierbare Systeme.
Sicherheit im Client-Server-Netzwerk
Die Sicherheit ist ein kritischer Aspekt im Client-Server-Modell. Angriffe können sowohl auf Client- als auch auf Serverseite erfolgen.
Schutz des Servers
Server sind häufig Ziel von Angriffen, da sie sensible Daten und kritische Dienste beherbergen. Maßnahmen wie Firewalls, Intrusion Detection Systems (IDS), regelmäßige Sicherheitsupdates, starke Authentifizierungsmechanismen und Verschlüsselung sind unerlässlich.
Schutz des Clients
Auch Clients sind anfällig für Bedrohungen. Malware, Phishing-Angriffe und unsichere Netzwerke können die Sicherheit des Clients gefährden. Antiviren-Software, sichere Browsereinstellungen und Vorsicht bei der Interaktion mit unbekannten Quellen sind wichtige Schutzmaßnahmen.
Datenverschlüsselung
Die Verschlüsselung von Daten während der Übertragung (z.B. mittels HTTPS) und im Ruhezustand (verschlüsselte Datenbanken) ist essenziell, um die Vertraulichkeit der Informationen zu gewährleisten, falls diese abgefangen werden.
Zukünftige Entwicklungen und Alternativen
Während das Client-Server-Modell weiterhin dominant ist, entwickeln sich neue Architekturen und Technologien weiter. Das Peer-to-Peer-Modell (P2P), bei dem alle Teilnehmer sowohl Client als auch Server sein können, gewinnt an Bedeutung, insbesondere in dezentralen Systemen wie Blockchains. Cloud Computing hat die Skalierbarkeit und Verfügbarkeit von Serverressourcen revolutioniert, sodass Unternehmen nicht mehr eigene Server betreiben müssen, sondern diese nach Bedarf mieten können.
| Kategorie | Beschreibung | Schlüsselkomponenten | Anwendungsbeispiele |
|---|---|---|---|
| Grundprinzip | Kommunikation zwischen anfragenden Clients und antwortenden Servern. | Anfrage, Antwort, Dienstleistung, Ressource | Web-Browsing, E-Mail, Online-Banking |
| Architektur | Hierarchische Struktur mit klar definierten Rollen. | Client, Server, Netzwerk, Protokolle | Zweistufig, Dreistufig, N-Stufig |
| Kernfunktionen | Datenverwaltung, Ressourcenbereitstellung, Verarbeitung von Anfragen. | Webserver, Datenbankserver, Mailserver, Fileserver | Websites anzeigen, Daten speichern, E-Mails senden/empfangen |
| Sicherheitsaspekte | Schutz von Daten und Diensten vor unbefugtem Zugriff und Missbrauch. | Firewalls, Verschlüsselung, Authentifizierung, IDS | HTTPS, sichere Anmeldungen, Datenintegrität |
| Herausforderungen | Verwaltung, Skalierbarkeit, Ausfallsicherheit und Kosten. | Single Point of Failure, Überlastung, Netzwerkabhängigkeit | Redundanz, Load Balancing, Performancetests |
Das sind die neuesten Netzwerkbuch Produkte mit der besten Bewertung


FAQ – Häufig gestellte Fragen zu Client-Server-Netzwerk: Aufbau und Funktionsweise
Was ist der Unterschied zwischen einem Client und einem Server?
Der Hauptunterschied liegt in ihrer Rolle: Ein Client initiiert eine Anfrage, um eine Dienstleistung oder Information von einem Server zu erhalten. Ein Server wartet auf diese Anfragen, verarbeitet sie und liefert die benötigten Ressourcen oder Ergebnisse zurück. Der Client ist typischerweise die Benutzeroberfläche für den Endnutzer, während der Server die zugrundeliegenden Daten und die Verarbeitungslogik bereitstellt.
Wie kommunizieren Clients und Server miteinander?
Clients und Server kommunizieren über ein Netzwerk mithilfe von vordefinierten Regeln, den sogenannten Protokollen. Protokolle wie HTTP für Webseiten, SMTP für E-Mails oder FTP für Dateitransfers legen fest, wie Anfragen und Antworten formatiert, gesendet und empfangen werden müssen. Diese Protokolle stellen sicher, dass beide Seiten die Kommunikation verstehen können.
Ist das Internet ein Client-Server-Netzwerk?
Ja, das Internet ist das größte und komplexeste Beispiel für ein Client-Server-Netzwerk. Wenn du beispielsweise eine Webseite in deinem Browser aufrufst, agiert dein Browser als Client, der eine Anfrage an den Webserver sendet, der die Webseite hostet. Dieser Server antwortet mit den Daten, die dein Browser dann anzeigt.
Was passiert, wenn ein Server ausfällt?
Wenn ein Server ausfällt, sind alle Clients, die auf diesen spezifischen Server angewiesen sind, betroffen. Sie können keine Anfragen mehr stellen oder Antworten empfangen. Dies kann je nach Art des Dienstes und der Ausfallzeit zu erheblichen Einschränkungen oder einem kompletten Dienstausfall führen. Um dies zu minimieren, werden oft redundante Systeme und Notfallpläne eingesetzt.
Welche Vorteile bietet die Client-Server-Architektur gegenüber einem reinen Peer-to-Peer-Netzwerk?
Die Client-Server-Architektur bietet Vorteile wie zentrale Datenverwaltung, erhöhte Sicherheit durch zentrale Kontrolle und einfachere Wartung und Updates. Daten sind leichter zu sichern und zu aktualisieren, und Sicherheitsrichtlinien können zentral durchgesetzt werden. Im Vergleich dazu kann ein reines Peer-to-Peer-Netzwerk zwar dezentraler sein, aber die Verwaltung, Datensicherheit und Zuverlässigkeit sind oft schwieriger zu gewährleisten.
Sind mobile Apps Clients oder Server?
Mobile Apps agieren meist als Clients. Sie stellen Anfragen an Server im Internet oder in der Cloud, um Daten abzurufen, Informationen zu verarbeiten oder Dienste zu nutzen. Beispielsweise greift eine Wetter-App auf einen Wetterdatenserver zu, um die aktuellen Vorhersagen zu beziehen.
Wie wichtig ist die Leistung des Servers für das Nutzererlebnis?
Die Leistung des Servers ist von entscheidender Bedeutung für das Nutzererlebnis. Ein leistungsfähiger Server kann Anfragen schnell bearbeiten und Antworten zügig zurücksenden, was zu schnellen Ladezeiten und einer reibungslosen Interaktion führt. Ein überlasteter oder langsamer Server hingegen kann zu langen Wartezeiten, frustrierten Nutzern und im schlimmsten Fall zum Abbruch der Nutzung führen.


